ホモグラフ攻撃(Homograph Attack) とは、見た目がよく似た別の文字を使って、本物そっくりのURLを作り、利用者を偽サイトへ誘導する手口です。
簡単にいうと、「文字が似ていることを利用した、URLのなりすまし」 です。
1. どんな仕組みなの?
例えば、次の2つのURLを見比べてみてください。
本物の例
apple.com
英語のアルファベットで構成されています。
偽物の例(説明用)
аррӏе.com
先頭部分に、見た目が似た別言語の文字を混ぜています。
下のURLは、上のURLと同じ文字を使っているわけではありません。キリル文字など、別の文字体系に属する文字を混ぜることで、見た目を似せることができます。
※これは文字の違いを説明するための例です。実際にこのドメインが悪意のあるサイトとして使われている、という意味ではありません。
人間はURLを読むとき、文字を一つずつ厳密に比較するよりも、見慣れた形として認識する傾向があります。攻撃者はその性質を利用します。
2. なぜ、こんな偽装ができるの?
コンピューターは、文字の見た目ではなく、文字ごとに割り当てられた識別番号によって区別しています。
例えば、次の2文字は見た目がほぼ同じですが、別の文字です。
a
英語の a
ラテン文字
а
ロシア語などで使われる а
キリル文字
この2文字は見た目が非常によく似ていますが、コンピューター上では異なる文字として扱われます。
通常の英語のURLしか使えなかった時代には、こうした偽装には一定の制約がありました。しかし、英語以外の言語でもドメイン名を使えるようにする「国際化ドメイン名(IDN)」の仕組みにより、異なる文字体系の文字もドメイン名に利用できるようになっています。
つまり、世界中の言語をインターネットで使えるようにした便利な仕組みが、悪用される場合もあるということです。
3. 偽サイトに誘導されると、どうなるの?
攻撃者は、本物そっくりのドメイン名で偽サイトを作り、メールやSMS、SNSなどからリンクを送ります。
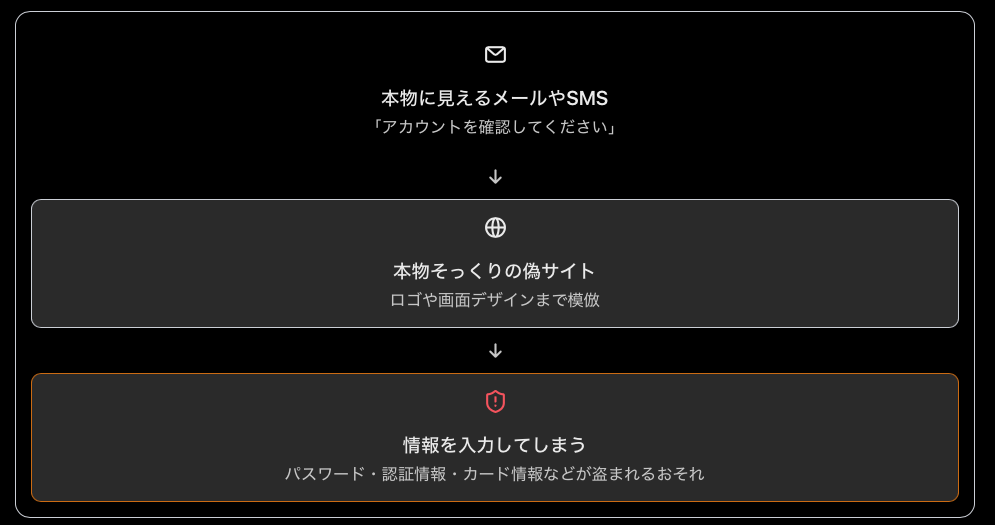
場合によっては、偽サイトから不正なソフトウェアのダウンロードへ誘導されることもあります。
4. どうやって身を守ればいい?
一般の利用者であれば、次の4点を覚えておくだけでも、リスクを減らせます。
① メールやSMSのリンクからログインしない
Apple Account、Google、証券会社、銀行などの重要なアカウントは、公式アプリや、あらかじめ登録したブックマークから開きます。
② URLの見た目だけで信用しない
ブラウザは不審なドメインを検出すると、特殊な文字を xn-- で始まる形式(Punycode)で表示することがあります。ただし、すべての偽装を検出できるわけではありません。
③ HTTPSや鍵マークだけで安全と判断しない
HTTPSは通信を暗号化する仕組みです。接続先が本物の企業であることや、サイトが安全であることを保証するものではありません。
④ AIで確認する
AIであれば文字を文字コードレベルで識別することができます、下記はそのためのプロンプト(命令文)です。
コピーして使ってください。
あなたはセキュリティ分析の専門家です。私が貼り付けるURLが、ホモグラフ攻撃(IDNホモグラフ攻撃 / ホモグリフ偽装)によって本物のサイトを装っているかどうかを厳密に判定してください。

### 判定手順(必ずこの順番で実行)
1. URLを完全に解析し、ドメイン部分を抽出する。
2. ドメインに含まれるすべての文字について、以下を調べる:
   - 使用されているUnicodeスクリプト(Latin / Cyrillic / Greek / Armenian / その他)
   - 各文字の正式なUnicodeコードポイント(例: U+0430)
   - 見た目が酷似している別スクリプトの文字が混在していないか
3. 特に以下の典型的な偽装パターンを重点チェックする:
   - ラテン文字に見えるが実際はキリル文字(а о е с р х у など)
   - ギリシャ文字やアルメニア文字などの混入
   - 全角文字・特殊空白・ゼロ幅文字の混入
   - Punycode(xn--)に変換したときの実態
4. 見た目がそっくりな正規ドメイン(例: google.com, apple.com, microsoft.com など)と比較し、意図的な偽装の可能性を評価する。

### 出力形式(必ずこの形式で答える)
- **判定結果**: 【安全】 / 【疑わしい】 / 【明確なホモグラフ偽装】
- **ドメインの実際の構成**:
  - 表示されている文字列
  - 各文字のUnicodeコードポイント一覧
  - 使用スクリプトの内訳
- **Punycode表記**: (あれば)
- **類似している正規ドメイン**: (あれば)
- **判定理由**: 具体的な根拠を箇条書きで説明
- **推奨アクション**: アクセスすべきか、どう確認すべきか

注意事項:
- 推測ではなく、Unicodeの事実に基づいて判定すること
- 正当な国際化ドメイン名(IDN)の場合は「安全」と判定し、その旨を明記すること
- 曖昧な場合は「疑わしい」とし、理由を詳しく述べること

では、判定するURLを貼ります:
最も重要なポイント
「URLが本物そっくりに見えること」と「本物のサイトであること」は、まったく別です。
この攻撃は、人間が見た目で文字を判断する性質と、複数の言語の文字を扱えるインターネットの仕組みを組み合わせたものです。
特に、重要なアカウントへのログインは、届いたリンクを信用するのではなく、公式アプリやブックマークから始める習慣をつけるのが効果的です。