X(旧Twitter)で加工された画像を開くとスマホのデータを見られたり漏れたりする、と見たのですが画像でプログラムを動かすことができるのですか?
はい、画像を開いただけで、スマートフォン上で悪意のあるプログラムが動いてしまう可能性は、技術的にはあります。 ただし、どんな加工画像でも危険というわけではありません。
実際にAppleは、細工された画像を処理すると任意のコードが実行される可能性がある脆弱性を公表し、修正しています。つまり、「画像を表示するだけで攻撃が成立する」というのは、単なる都市伝説ではないのです。
では、画像の中で何が起こっているのか、そしてXで画像を開く場合にどの程度心配すべきなのかを分けて説明します。
1. 画像でプログラムが動く仕組み
通常のJPEGやPNG画像は、プログラムではなく画像を表すデータです。しかし、画像を表示するためには、XのアプリやスマートフォンのOSがそのデータを読み取って画像に変換する必要があります。
攻撃者は、その読み取り処理の不具合を狙うことができます。
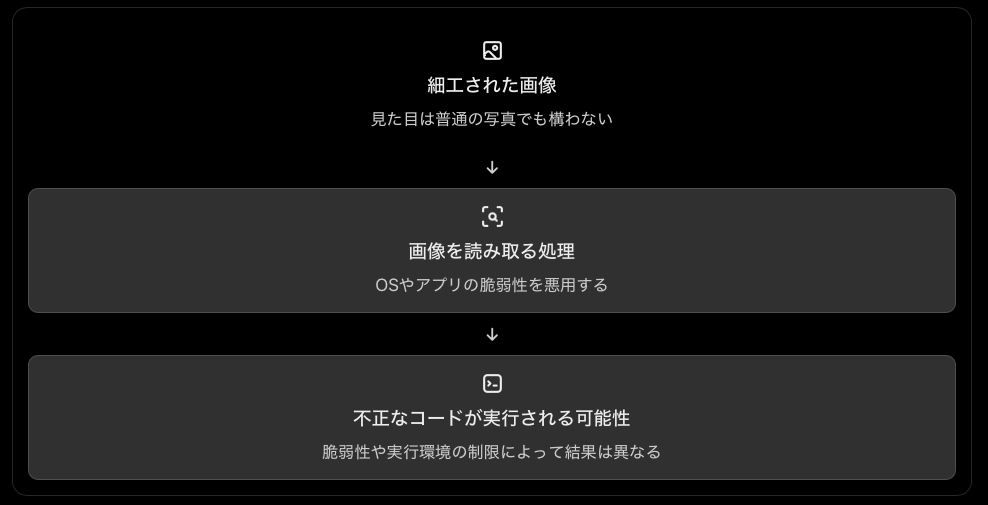
重要なのは、画像の中にプログラムがそのまま入っていて自動的に起動する、という単純な仕組みではないことです。画像を読み取る側のプログラムに不具合があり、それを利用されるのです。
なお、画像にデータを隠す「ステガノグラフィ」という技術もありますが、データを隠しただけでスマートフォン上のプログラムが自動実行されるわけではありません。
2. スマホ内のデータまで盗まれるのか?
ここは分けて考える必要があります。
| 状況 | 起こり得ること |
|---|---|
| 通常の画像を表示する | 基本的に問題なし |
| 画像処理の脆弱性を悪用される | アプリ内で不正なコードが実行される可能性 |
| さらに別の保護機構も突破される | 本来アクセスできない情報まで盗まれる可能性 |
スマートフォンには、アプリが他のアプリのデータや端末内の情報に自由にアクセスできないようにする仕組みがあります。そのため、画像の脆弱性を突かれたからといって、連絡先・写真・パスワードなどをすべて盗めるとは限りません。
ただし、複数の脆弱性を組み合わせて保護機構を突破する攻撃もあり得るため、完全に不可能とも言えません。
3. Xで加工画像を開く場合は?
ここで気になるのが、X自体が画像を処理している点です。
Xの公式ヘルプによると、写真のExifデータ(撮影日時やカメラ情報などを記録するメタデータ)は、処理のために一時的に保持されますが、Xで写真を見る人がそのExifデータを閲覧することはできません。
これは、画像のメタデータを通して撮影者の情報を取得する話と、画像処理の脆弱性を利用してコードを実行する話が別であることを意味します。
一方、Xに投稿された画像でも、画像処理の脆弱性を悪用する可能性そのものが完全に消えるわけではありません。実際のリスクは、画像の処理方法、アプリやOSのバージョン、悪用できる脆弱性があるかどうかによって変わります。Appleも画像処理の脆弱性を修正してきており、SamsungもAndroid端末のJPEG画像デコーダーにおけるコード実行につながる脆弱性と修正を公表しています。
4. 普段からできる対策
次の3点を押さえておけば、現実的なリスクをかなり抑えられます。
- OSとXのアプリを最新の状態に保つ。 画像処理の脆弱性が修正された更新を適用することが重要です。
- 不審な画像に付随するリンクは開かない。 画像そのものではなく、リンク先で偽サイトに誘導される攻撃もあります。
- 不審なアプリや構成プロファイルをインストールしない。 画像を見せた後、別の操作をさせる攻撃にも警戒してください。
今回の話で特に覚えておいてほしいのは、**「加工画像だから危険」なのではなく、「画像の読み取り処理に脆弱性があれば、細工された画像が攻撃の入り口になり得る」**という点です。
普段からOSを更新していて、Xで画像を見ただけであれば、過度に心配する必要はありません。画像を開いたことだけを理由に、スマホのデータが漏れたと考える必要もありません。
なるほど、ではPCだとブラウザ&OSに問題がある場合似たようなことが起きるのですね?
逆にOSに問題があっても通常の問題のない画像ビュワーの組み合わせだと何も起きなかったりすると。
その理解でほぼ合っています。PCでも同じ仕組みで攻撃が成立する可能性があります。
ただし、セキュリティ上は 「ブラウザとOSの両方に問題が必要」というわけではない という点が重要です。
画像を処理するソフトによって結果が変わる
例えば、次のような違いがあります。
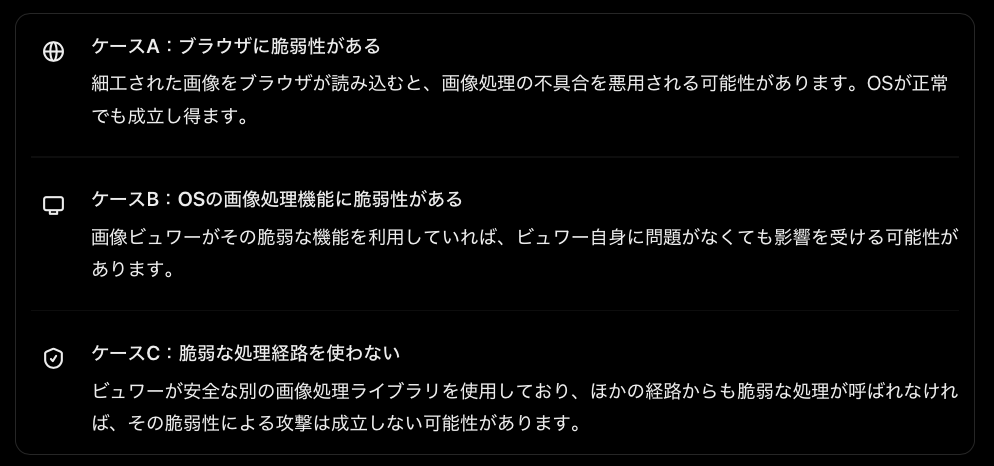
実例として、AppleはmacOSのセキュリティ更新で、悪意を持って作成された画像の処理によって任意のコードが実行される脆弱性を公表し、修正しています。これはOSに搭載された画像処理機能が攻撃経路になり得ることを示しています。
もう一つ、意外と重要な点
画像ビュワーで開かなければ安全、というわけでもありません。
例えばPCでは、画像をダブルクリックしていなくても、ファイル一覧のサムネイル表示やプレビュー機能などが画像を解析することがあります。これらが脆弱な処理機能を呼び出せば、別のソフトを使っていても影響する可能性があります。
また、仮にブラウザ内で不正なコードが実行されたとしても、それだけでPC全体のファイルを自由に読めるとは限りません。ブラウザのサンドボックスなどの保護機構があり、PC全体への侵入には追加の突破が必要になる場合があります。
つまり、あなたの考え方を整理すると、こうなります。
- 画像そのものが自動的にプログラムになるわけではない。
- 画像を解析する処理に脆弱性があると、画像が攻撃の入り口になる。
- どのソフトやライブラリが画像を処理するかによって、攻撃が成立するかは変わる。
- 脆弱性があっても、実際に悪用できる条件がそろわなければ攻撃は成立しない。
この仕組みを理解しておくと、画像だけでなく、動画・音声・PDFなどでも、なぜソフトやOSの更新が重要なのかが分かりやすくなります。いずれも、データを読み取って解釈する処理そのものに脆弱性が潜む可能性があるためです。
2026/10/28 現在の iOS 27 のように出たばかりの新規デザインバージョンにしなくて良いからその前の最新バージョン(iOS 26.7.2)には必ずしていた方が良いということですね。